MEDELLÍN, COLOMBIA, SURAMÉRICA No. 336 SEPTIEMBRE DEL AÑO 2026 ISNN 0124-4388
MEDELLÍN, COLOMBIA, SURAMÉRICA No. 336 SEPTIEMBRE DEL AÑO 2026 ISNN 0124-4388

Desde el 15 de abril de 2026, la historia clínica colombiana dejó de vivir encerrada en cada institución. El mecanismo nacional de interoperabilidad ya funciona, y las cifras que el Ministerio de Salud presentó a finales de julio son considerables: más de 18 millones de Resúmenes Digitales de Atención intercambiados, 6.3 millones de pacientes con información asociada, 1.332 prestadores conectados en 4.505 sedes y otras 3.894 sedes en pruebas. Lo digo antes de cualquier reparo, porque el beneficio es clínico y no es menor. Un paciente atendido en Leticia deja de ser un desconocido cuando llega a urgencias en Medellín.
Pero ese logro abre una pregunta que no existía. Mientras la historia clínica vivía en un solo lugar, la custodia era una relación de dos: el prestador guardaba y el paciente confiaba. Ahora el dato circula por una red. La Ley 2015 de 2020 dejó la titularidad en cabeza del paciente, mantuvo la custodia en cada prestador y la extendió, en la misma frase, a todos los demás actores que participan en la interoperabilidad. Una custodia que es de todos corre el riesgo de no ser de nadie, y entre la titularidad y esa custodia repartida se abrió un espacio que ninguna resolución llena por sí sola.
La arquitectura técnica es seria: cifrado, autenticación, trazabilidad, auditoría, estándar HL7 FHIR R4. Pero el punto débil casi nunca está donde se concentra el presupuesto. El informe de IBM sobre el costo de las brechas de datos, publicado el 29 de julio, ubica a la salud, por decimotercer año consecutivo, como el sector más costoso del mundo: 6.64 millones de dólares por incidente. La cifra bajó frente al año anterior, pero sigue muy por encima del promedio global de 4.99 millones, que creció un 12 % en un año. Identificar y contener una brecha toma, en promedio, 247 días. Y hay un dato que pesa más que todos: en salud, el 59 % de las brechas fue un ataque malicioso, el 26 %, una falla de los sistemas, y el 13 %, un error humano. Casi cuatro de cada diez incidentes no tuvieron atacante. Tuvieron una falla interna. El mismo informe registra que una de cada cuatro brechas maliciosas ya involucra inteligencia artificial, un 56 % más que el año anterior.
Colombia no está fuera de ese mapa. En marzo, la Superintendencia Nacional de Salud detectó la descarga no autorizada del 1,6 % de la base documental de su sistema SuperArgo, con soportes de peticiones y quejas de ciudadanos. Bloqueó los accesos, lo comunicó y denunció. Es exactamente lo que debe hacerse, y conviene decirlo así. Existe, además, un equipo sectorial, el CSIRT Salud, pero su alcance, según el proyecto de resolución que lo formaliza, cubre una docena de entidades públicas del nivel nacional, mientras el registro de prestadores reúne decenas de miles. Esa distancia entre quien está protegido y quien genera el dato ya es una agenda.
Ahí el problema deja de ser informático. Onora O’Neill dedicó sus Conferencias Reith de 2002 a una tesis incómoda para cualquier sector regulado: multiplicar los controles no produce confianza y, a veces, la erosiona. Lo que sostiene una relación no es el volumen de auditorías, sino la capacidad de juzgar si el otro la merece. Ese mismo año, en Autonomy and Trust in Bioethics, llevó el argumento al terreno clínico. La autonomía reducida a una firma, sostuvo, es una garantía frágil: sirve para documentar, no siempre para proteger. Dos psiquiatras de la Universidad de Antioquia, López Jaramillo y Holguín Lew, revisaron ese planteamiento en la Revista Colombiana de Psiquiatría en 2013, y hoy importa por una razón práctica. Los regímenes de control mal diseñados empujan al profesional hacia la administración defensiva, y quien pasa la jornada diligenciando formatos para demostrar que cumplió tiene menos tiempo para aquello que debía cumplir.
Hay un horizonte más que conviene nombrar. El Resumen Digital de Atención es información estructurada, y esa estructura es justo lo que vuelve un dato utilizable para el análisis, la predicción y el entrenamiento de modelos. El potencial es legítimo, desde la vigilancia epidemiológica hasta la planeación de capacidad. Pero el consentimiento que alguien firma para ser atendido no es, sin más, autorización para todo lo que después pueda hacerse con ese registro. La Ley 1581 de 2012 clasifica el dato de salud como sensible, y esa palabra tiene consecuencias.
Traducido a la sala de juntas: la Ley 2015 exige consentimiento previo y expreso para que otros accedan a la historia del paciente. El que su institución recoge en admisiones cubre la atención. ¿Es también previo y expreso para la circulación entre instituciones? Y si un paciente suyo pregunta hoy quién consultó su resumen, cuándo y con qué propósito, ¿recibe una respuesta que pueda entender? La trazabilidad existe en el sistema. La pregunta es si existe para él.
No es un reclamo, es una agenda, y puede empezar por lo menos costoso. Nombrar un responsable del dato clínico que no sea el administrador técnico de la plataforma. Auditar los accesos y no solo las transmisiones, porque medir cuántos resúmenes se enviaron dice poco sobre quién los leyó. Y llevar el asunto al comité de calidad o al de ética, no únicamente al área de sistemas.
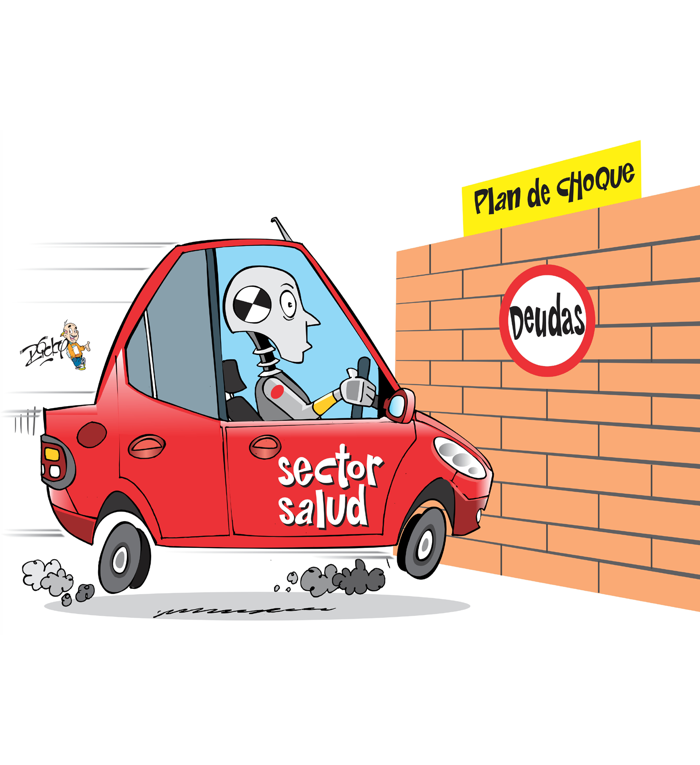
La interoperabilidad resolvió el trayecto. Falta el permiso, y detrás del permiso, la confianza que lo hace algo más que una firma. Un sistema que aprende a mover la información más rápido de lo que aprende a responder por ella no gana eficiencia: cambia de deuda.
Si usted está interesado en alguno de los libros de la Editorial San Vicente Fundación, ingrese al siguiente link, acceda a nuestro catálogo y realice su proceso de compra
Visitar catálogoTel: (604) 516 74 43
FAX: (604) 516 74 50
andrea.ochoa@sanvicentefundacion.com elpulso@sanvicentefundación.com